Un ataque contra los controladores industriales de refrigeración interrumpió las operaciones de cientos de establecimientos comerciales en Francia, echó a perder alimentos y provocó incendios. Francia atribuyó la operación de octubre a una unidad cibernética de la Guardia Revolucionaria iraní. Los incidentes posteriores en otras partes de Europa y las alertas de las autoridades estadounidenses han dejado al descubierto un problema mucho más amplio: la seguridad de los equipos industriales administrados de forma remota.
El sistema de refrigeración de un supermercado normalmente no se considera un asunto de seguridad nacional. Es infraestructura diseñada para conservar alimentos, mantener temperaturas y garantizar que las tiendas sigan operando. Sin embargo, los equipos responsables de esas funciones también pueden convertirse en un medio de sabotaje cuando sus interfaces de administración remota quedan accesibles para un atacante.
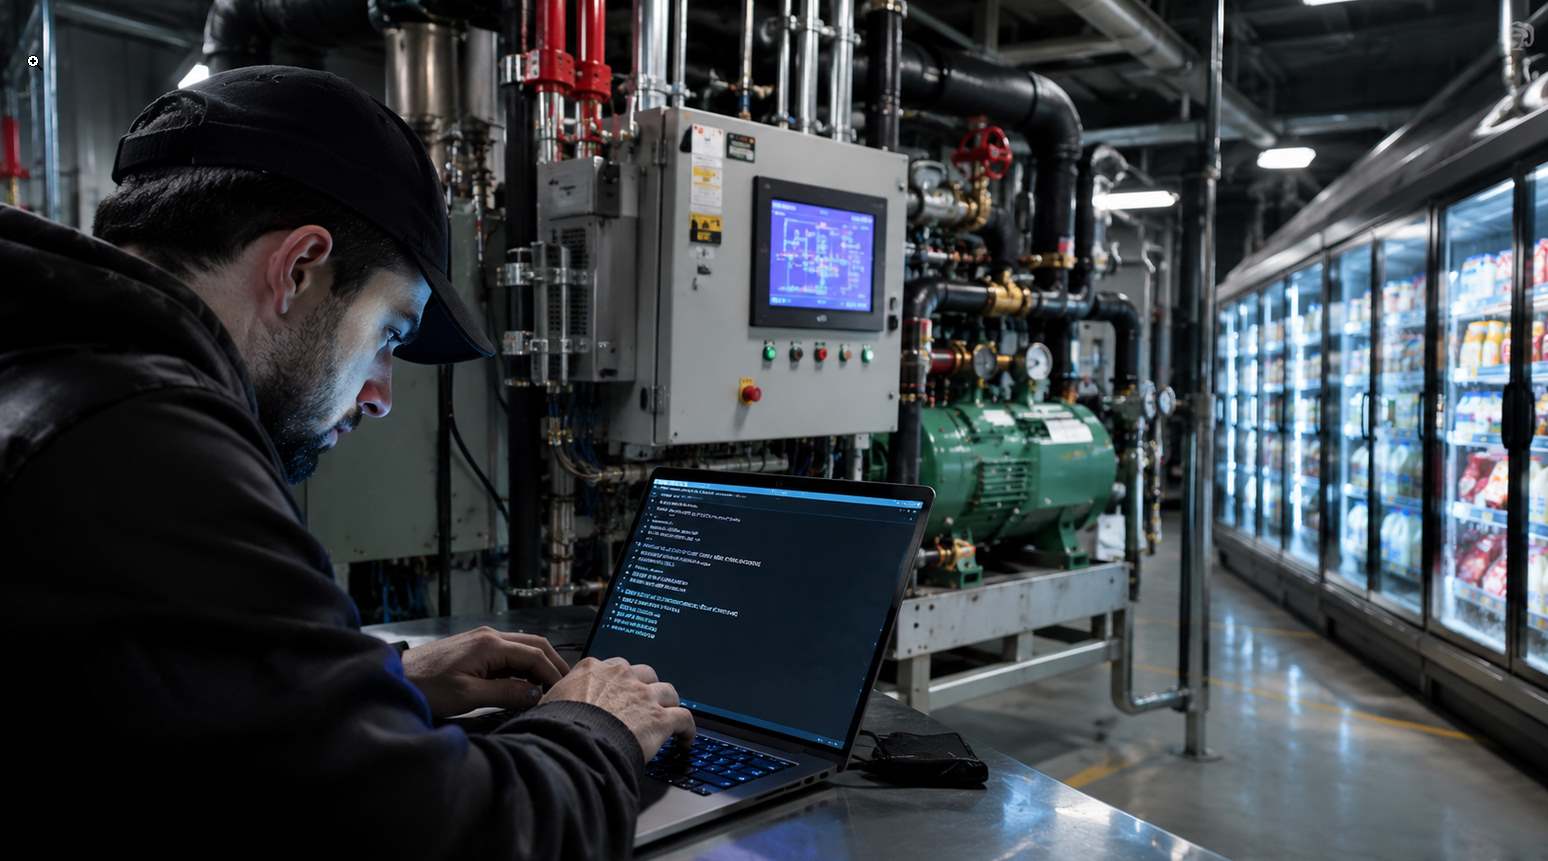
Esa posibilidad se hizo realidad durante la noche del 11 al 12 de octubre de 2026, cuando los atacantes comprometieron controladores de refrigeración en aproximadamente 700 establecimientos comerciales de Francia. En lugar de cifrar archivos corporativos, robar información de pagos o exigir un rescate, modificaron los parámetros operativos de los equipos de refrigeración. Cambiaron la configuración de los ciclos de deshielo para hacer que los sistemas operaran a temperaturas anormalmente elevadas, interrumpiendo la cadena de frío y provocando pérdidas considerables de inventario. Se reportaron al menos 15 incendios.
El incidente fue inusual, no porque los controladores de refrigeración nunca antes hubieran estado expuestos a ciberataques, sino por la escala y las consecuencias físicas de manipularlos. Los sistemas comprometidos no eran simplemente herramientas de soporte para las operaciones comerciales: controlaban directamente maquinaria en el entorno físico.
El 9 de noviembre, las autoridades francesas atribuyeron públicamente la operación de octubre a Shahid Kaveh, una unidad de operaciones cibernéticas afiliada al Centro Electrónico y Cibernético del Cuerpo de la Guardia Revolucionaria Islámica de Irán (IRGC). La atribución fue resultado de una investigación interinstitucional francesa que involucró a las organizaciones de inteligencia y ciberseguridad del país. Al día siguiente, The Hacker News publicó los hallazgos del gobierno.
La atribución es significativa, pero no debe desviar la atención de un segundo hallazgo: las mismas categorías de equipos de administración de refrigeración siguen instaladas y, en muchos casos, accesibles desde internet en distintos países. Una segunda ola de incidentes reportada el 2 de noviembre afectó a minoristas de varios países europeos. Por separado, las autoridades estadounidenses advirtieron sobre una amenaza activa contra los sistemas industriales de refrigeración y monitoreo de la cadena de frío.
Estos acontecimientos dejan al descubierto un problema de seguridad que va mucho más allá de los supermercados. El límite entre la red de TI de una organización y su tecnología operacional (OT) suele estar menos claramente definido de lo que sugieren los diagramas de seguridad. Una interfaz de mantenimiento remoto diseñada para ayudar a un proveedor de servicios de refrigeración a administrar cientos de tiendas puede convertirse en un punto de entrada a equipos capaces de provocar daños físicos.
Los equipos detrás del ataque: una red de refrigeración administrada de forma remota
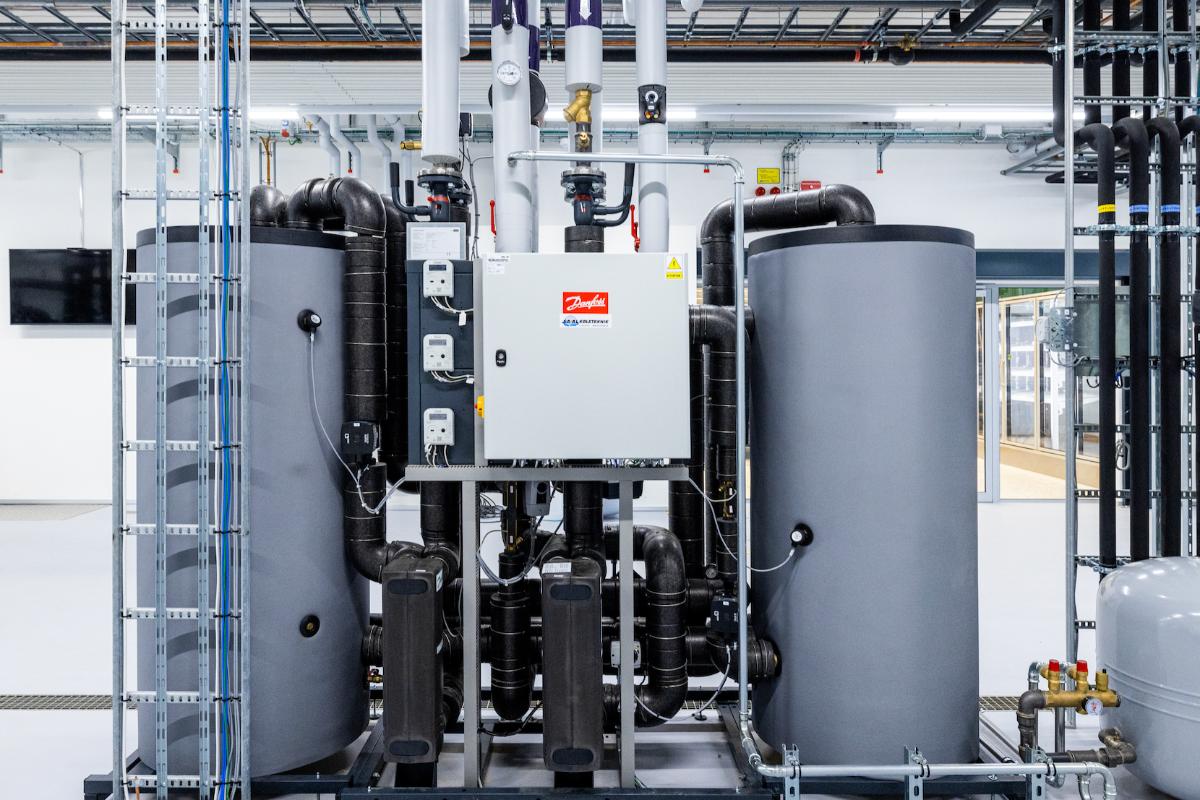
Los sistemas que estuvieron en el centro del incidente francés pertenecen a una categoría de tecnología industrial que suele pasar desapercibida: los controladores de supervisión de refrigeración.
Estos dispositivos se encuentran entre el software que utilizan los técnicos y la maquinaria física responsable de mantener las temperaturas. Recopilan mediciones de sensores, coordinan los circuitos de refrigeración y envían comandos a equipos como compresores, ventiladores, válvulas y resistencias de deshielo.
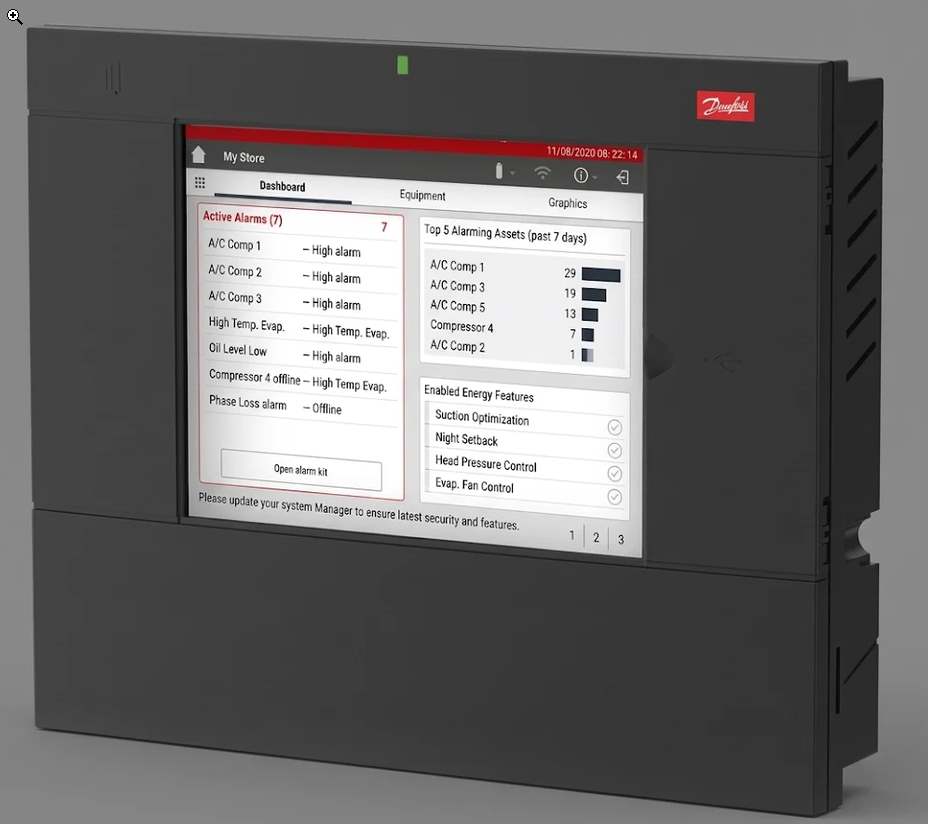
En un supermercado grande, la refrigeración rara vez se administra como si se tratara de cientos de aparatos independientes. Un controlador supervisor central puede monitorear múltiples vitrinas refrigeradas, secciones de congeladores, cámaras frigoríficas y circuitos de refrigeración. Un operador puede utilizar una interfaz basada en navegador para revisar las lecturas de temperatura, reconocer alarmas, cambiar horarios de funcionamiento y configurar funciones de mantenimiento.
Esta centralización resulta conveniente desde el punto de vista operativo, pero también crea una superficie de ataque atractiva. Un atacante que obtiene el control administrativo del sistema supervisor puede influir en múltiples unidades de refrigeración sin tener que comprometer cada aparato individualmente.
Una de las principales familias de productos identificadas en la investigación francesa fue la serie AK-SM y AK-SC de Danfoss. La agencia nacional francesa de ciberseguridad, ANSSI, y su CERT-FR también identificaron sistemas Copeland XWEB y Dixell XWEB en su alerta de emergencia del 12 al 16 de octubre.
La alerta identificó específicamente cuatro familias de productos:
| Fabricante | Familia de productos | Función |
|---|---|---|
| Danfoss | AK-SM | Administración central de sistemas de refrigeración |
| Danfoss | AK-SC | Control supervisor de sistemas de refrigeración |
| Copeland | XWEB | Supervisión remota de refrigeración |
| Dixell | XWEB | Monitoreo y administración de refrigeración |
La distinción entre estos productos es importante. Un compresor, una sonda de temperatura, un controlador de refrigeración y una plataforma de supervisión remota no son componentes intercambiables. El controlador o la plataforma de supervisión constituyen la capa de administración digital a través de la cual se pueden modificar los parámetros operativos.
CERT-FR reportó numerosos compromisos relacionados con estas familias de productos. No estableció que todos los modelos de productos hubieran sido comprometidos en todas las tiendas afectadas.
Cómo un controlador de refrigeración convierte los comandos de software en comportamiento físico
Una instalación típica de refrigeración de supermercado puede entenderse a través de cuatro capas interconectadas.
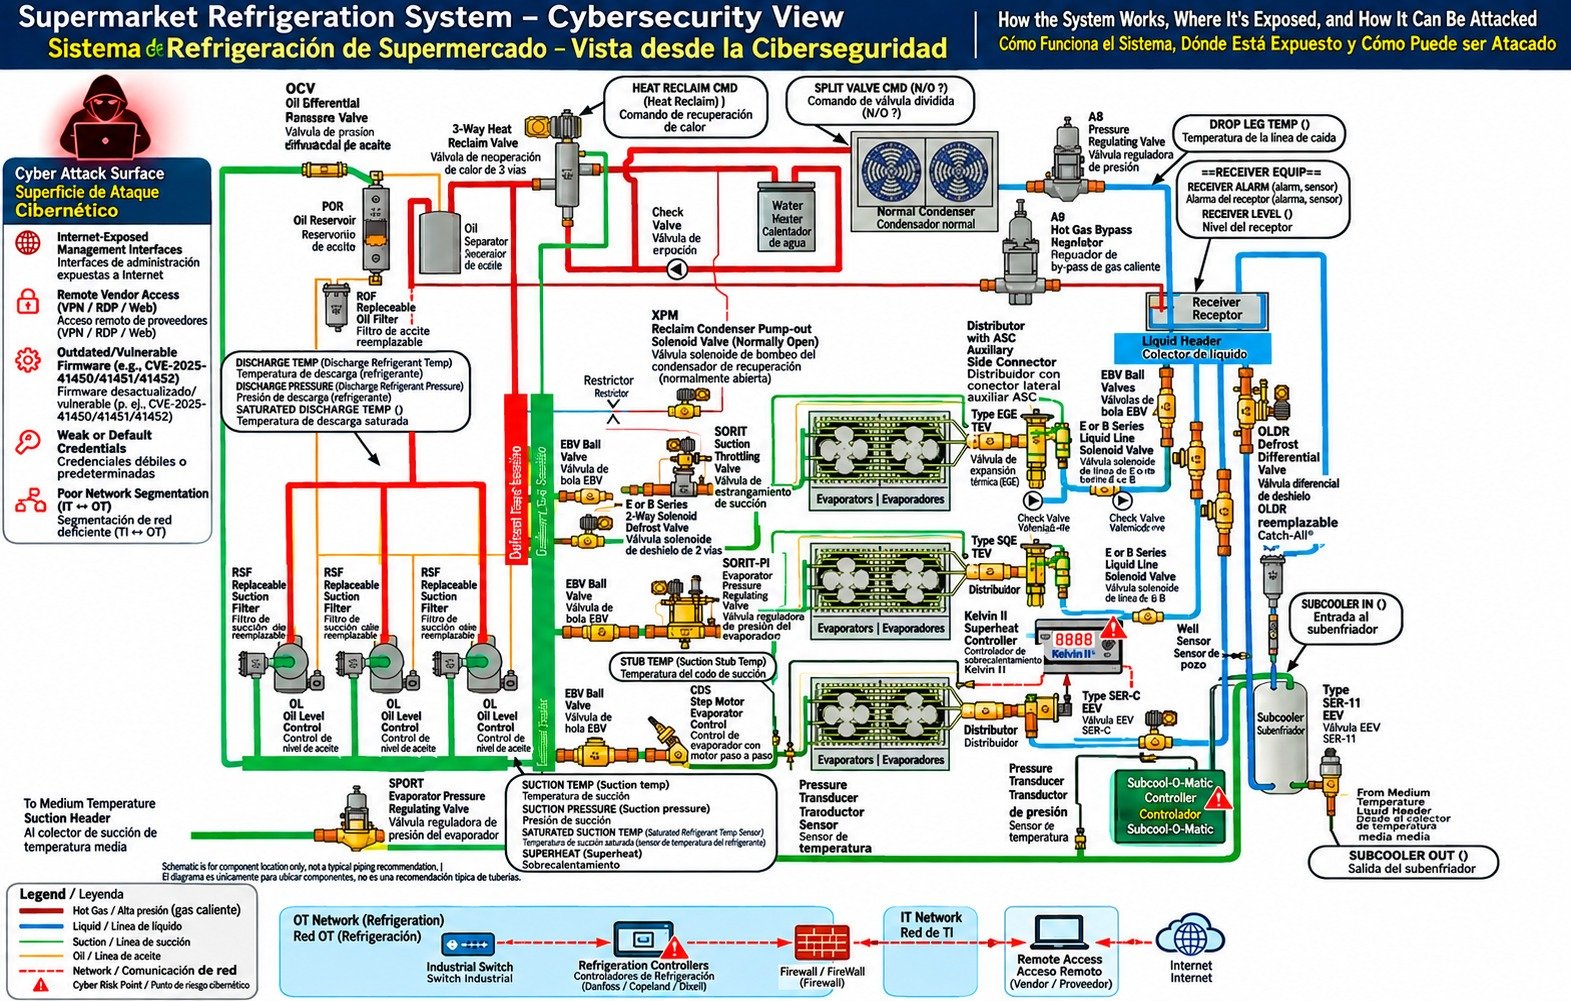
1. Capa de sensores
Las sondas de temperatura miden las condiciones dentro de vitrinas refrigeradas, congeladores y cámaras frigoríficas. Las mediciones se transmiten a los controladores, que las utilizan para determinar si el sistema de refrigeración está funcionando dentro de los parámetros configurados.
2. Capa de control
Los controladores locales ejecutan la lógica operativa configurada. Determinan cuándo debe funcionar el equipo, cuándo debe realizarse el deshielo y cuándo deben generarse las alarmas.
3. Capa de supervisión
Un sistema central de administración reúne información de múltiples controladores. Los técnicos pueden monitorear los equipos y modificar su configuración.
4. Capa del proceso físico
Los compresores, ventiladores, válvulas y resistencias realizan el trabajo físico. Los comandos emitidos por el sistema de control influyen directamente en el proceso de refrigeración.
La capa de supervisión es particularmente importante porque puede proporcionar un único punto de control administrativo sobre múltiples dispositivos físicos.
Por qué la función de deshielo se convirtió en un mecanismo de sabotaje
Los sistemas de refrigeración necesitan eliminar periódicamente el hielo acumulado en los serpentines del evaporador.
Durante el funcionamiento normal, la humedad se congela sobre la superficie del evaporador. A medida que se acumula el hielo, se reduce la eficiencia de transferencia de calor y se restringe el flujo de aire. Un ciclo de deshielo modifica temporalmente el estado operativo del sistema de refrigeración para eliminar ese hielo.
Dependiendo de la instalación, esto puede implicar resistencias eléctricas, deshielo por gas caliente u otros mecanismos.
Normalmente, un controlador administra varios parámetros:
- Frecuencia de los ciclos de deshielo.
- Hora de inicio del deshielo.
- Duración máxima del deshielo.
- Umbrales de temperatura para finalizar el proceso.
- Condiciones para reanudar la refrigeración.
- Umbrales de alarmas y seguridad.
Los atacantes manipularon los parámetros relacionados con el deshielo, obligando a los equipos a operar en condiciones anormales de temperatura elevada.
Las consecuencias físicas se derivaron de la lógica de control. Los equipos diseñados para mantener temperaturas bajas operaron en condiciones que interrumpieron el ciclo de refrigeración. Los alimentos se calentaron, los productos congelados se deterioraron y algunas instalaciones registraron incendios.
Este es un tipo de ataque fundamentalmente diferente al de cifrar un servidor o eliminar una base de datos. Los atacantes manipularon el estado operativo de la maquinaria mediante las mismas funciones de control que utilizan los técnicos legítimos.
El informe técnico del gobierno francés confirma la modificación de los parámetros de deshielo. No proporciona públicamente una comparación completa de las configuraciones de cada dispositivo ni establece todas las secuencias internas de control que precedieron a los incendios.
La investigación de vulnerabilidades que dejó al descubierto las debilidades de los controladores
Los ataques de octubre no surgieron en un vacío tecnológico.
Tres meses antes, el 9 de agosto de 2026, investigadores de Claroty Team82 publicaron una investigación sobre la seguridad del Danfoss AK-SM 800A.
Su investigación es particularmente valiosa porque explica cómo una interfaz de administración de refrigeración accesible desde internet podía convertirse en una vía para obtener privilegios administrativos sobre el dispositivo.
La investigación identificó tres vulnerabilidades:
| CVE | Vulnerabilidad | CVSS v3 |
|---|---|---|
| CVE-2025-41450 | Autenticación incorrecta | 8.2 |
| CVE-2025-41451 | Inyección de comandos del sistema operativo | 7.6 |
| CVE-2025-41452 | Inyección de configuración de NGINX | 5.4 |
Estas vulnerabilidades afectaban a la serie AK-SM 8xxA antes de las versiones de firmware corregidas correspondientes.
Es fundamental destacar que la investigación demuestra posibles rutas de ataque contra esta familia de controladores. No demuestra que los atacantes de octubre utilizaran específicamente estos CVE.
1. El mecanismo oculto de autenticación Code-of-the-Day
CVE-2025-41450
El primer hallazgo involucró un mecanismo alternativo de autenticación integrado en la aplicación web del controlador.
Team82 examinó las solicitudes enviadas a un endpoint denominado:
xml.cgi
La lógica de procesamiento de solicitudes incluía una operación de autenticación identificada como:
action="getauth"
Durante la ingeniería inversa, los investigadores rastrearon la aplicación hasta una función denominada check_code_of_day.
Descubrieron que el controlador contenía una ruta de autenticación alternativa que no realizaba la verificación normal de la contraseña configurada por el administrador.
En su lugar, el mecanismo aceptaba una solicitud especialmente construida que contenía un código de autenticación diario.
El código se generaba utilizando la fecha y la hora del dispositivo.
Mediante la ingeniería inversa de la función, Team82 reconstruyó el algoritmo utilizado para generar ese código. Esto significaba que un atacante que comprendiera el algoritmo podía producir un valor de autenticación válido sin conocer la contraseña real del administrador.
La importancia de este hallazgo es considerable.
Un sistema de autenticación convencional verifica si el usuario conoce el secreto configurado. Este mecanismo introducía una ruta alternativa en la que el conocimiento del algoritmo basado en la fecha podía sustituir ese secreto.
Una autenticación exitosa permitía obtener una sesión administrativa completamente autenticada.
No se trataba simplemente de una vulnerabilidad de divulgación de información. Podía proporcionar acceso a las funciones administrativas del controlador.
Team82 asignó a este problema el CVE-2025-41450.
2. De una omisión de autenticación a la ejecución remota de código
CVE-2025-41451
La segunda vulnerabilidad demuestra por qué las debilidades en las aplicaciones de administración integradas pueden convertirse en problemas mucho más graves que los errores habituales de las interfaces web.
Después de obtener acceso administrativo durante su investigación, Team82 examinó cómo el controlador procesaba los cambios de configuración.
El AK-SM 800A incluye funciones para configurar notificaciones por correo electrónico. Se trata de una función legítima: los controladores de refrigeración necesitan enviar alertas y notificaciones operativas a los técnicos.
Sin embargo, los investigadores descubrieron que un valor proporcionado a través de la interfaz de configuración del correo electrónico se incorporaba a un comando del shell del sistema operativo sin una sanitización adecuada.
El problema no era la existencia de las notificaciones por correo electrónico. Era la manera en que la aplicación construía el comando subyacente del sistema operativo.
Considera la diferencia entre estos dos enfoques de programación:
Enfoque seguro:

Validar la entrada del usuario
        |
        v
Pasar parámetros individuales
        |
        v
Ejecutar la operación prevista
Enfoque inseguro:
Entrada controlada por el usuario
|
v
Concatenación de cadenas
|
v
Shell del sistema operativoEn el enfoque inseguro, una entrada que debería tratarse como un valor de configuración normal puede potencialmente interpretarse como sintaxis del shell.
El resultado es una inyección de comandos.
Team82 rastreó este comportamiento hasta el campo de contraseña de autenticación del correo electrónico, identificando una ruta que permitía la ejecución remota de código después de la autenticación.
Esto significa que un atacante que haya obtenido el acceso administrativo necesario podría ir más allá de modificar la configuración de la aplicación y ejecutar comandos en el entorno operativo subyacente del controlador.
Esa distinción cambia considerablemente las implicaciones de seguridad. Una cuenta comprometida de administración web puede afectar la aplicación; la ejecución remota de código puede permitir comprometer potencialmente el propio sistema que ejecuta la aplicación.
CVE-2025-41451 tiene una puntuación CVSS v3 de 7.6.
3. Inyección de configuración de NGINX
CVE-2025-41452
El tercer hallazgo involucró la configuración del servidor web NGINX integrado.
NGINX se utiliza habitualmente como proxy inverso. Recibe solicitudes HTTP entrantes y las dirige al componente de aplicación correspondiente.
Team82 descubrió que el AK-SM 800A incluía una instancia de NGINX expuesta externamente y un archivo de configuración denominado headers.conf.
La aplicación proporcionaba una función que permitía reemplazar este archivo y recargar dinámicamente la configuración del servicio NGINX externo.
La operación correspondiente se denominaba:
load_nginx_headers
El problema era que los usuarios autenticados podían proporcionar contenido de configuración que influía en la manera en que el servidor web accesible externamente procesaba las solicitudes.
Los investigadores demostraron que podían introducirse directivas de enrutamiento maliciosas en la configuración. Posteriormente, las solicitudes dirigidas a determinadas rutas creadas de forma maliciosa podían provocar una excepción no controlada en el proceso sm_app, terminando el servicio de administración web.
Esto producía una condición de denegación de servicio.
Esta vulnerabilidad ilustra un problema más amplio en los dispositivos industriales integrados: los archivos de configuración suelen tratarse como datos administrativos ordinarios, aunque pueden controlar componentes de software críticos para la seguridad.
CVE-2025-41452 recibió una puntuación CVSS v3 de 5.4.
Danfoss abordó las tres vulnerabilidades mediante versiones de firmware. Team82 identificó la versión R4.3.1 o posterior como la versión correspondiente para las vulnerabilidades analizadas en su investigación.
Lo que demuestra la investigación y lo que no demuestra
Estas tres vulnerabilidades proporcionan un ejemplo técnicamente creíble de cómo puede comprometerse un controlador de refrigeración.
Sin embargo, la distinción entre la investigación de vulnerabilidades y el análisis forense de un incidente es esencial.
Las autoridades francesas no han establecido públicamente que la operación de octubre utilizara CVE-2025-41450, CVE-2025-41451 o CVE-2025-41452.
Tampoco han publicado una cadena de explotación completa, una muestra de malware o una reconstrucción forense que demuestre que se utilizó la inyección de comandos.
Los atacantes podrían haber obtenido acceso mediante interfaces de administración expuestas, contraseñas débiles, otra vulnerabilidad o credenciales legítimas comprometidas. La evidencia disponible no permite resolver esa cuestión.
Reconstrucción de la operación de octubre: lo que saben los investigadores
La investigación francesa proporciona suficiente información para reconstruir la secuencia operativa, aunque no revela todos los pasos de la intrusión.
La distinción entre la actividad confirmada y los mecanismos técnicos inferidos es importante. En particular, no existe evidencia pública establecida de una carga útil de ransomware, una familia de malware específica, actividades de extracción de credenciales o movimientos laterales convencionales a través de redes corporativas de Windows.
La secuencia documentada del ataque
1. Reconocimiento
Los operadores utilizaron FOFA, una plataforma de búsqueda de dispositivos conectados a internet, durante la operación. Esto les permitió identificar interfaces de administración industrial expuestas.
2. Acceso inicial
Los atacantes comprometieron múltiples controladores de refrigeración. El exploit, las credenciales o el método de autenticación específicos utilizados para obtener acceso no se han establecido públicamente.
3. Control administrativo
Los atacantes obtuvieron acceso suficiente para manipular los parámetros operativos de refrigeración. Se desconoce si utilizaron una vulnerabilidad, credenciales legítimas u otro mecanismo de acceso.
4. Manipulación de la configuración
Los parámetros de deshielo fueron modificados para forzar condiciones de funcionamiento con temperaturas elevadas.
5. Impacto físico
Los sistemas de refrigeración fallaron, se perdieron inventarios de alimentos y se produjeron al menos 15 incendios.
No establecido en los informes públicos
- Implementación de malware o preparación de cargas útiles.
- Mecanismos de persistencia o puertas traseras.
- Extracción de credenciales.
- Movimiento lateral entre sistemas de TI corporativos.
- Recopilación o exfiltración de datos.
- Protocolos específicos de comando y control utilizados contra los controladores de refrigeración.
La ausencia de estas etapas no demuestra que no hayan ocurrido. Simplemente significa que no están establecidas por los informes forenses públicos disponibles.
Cómo encontraron los atacantes sus objetivos
Uno de los detalles técnicos más interesantes del informe francés de atribución es el uso de FOFA.
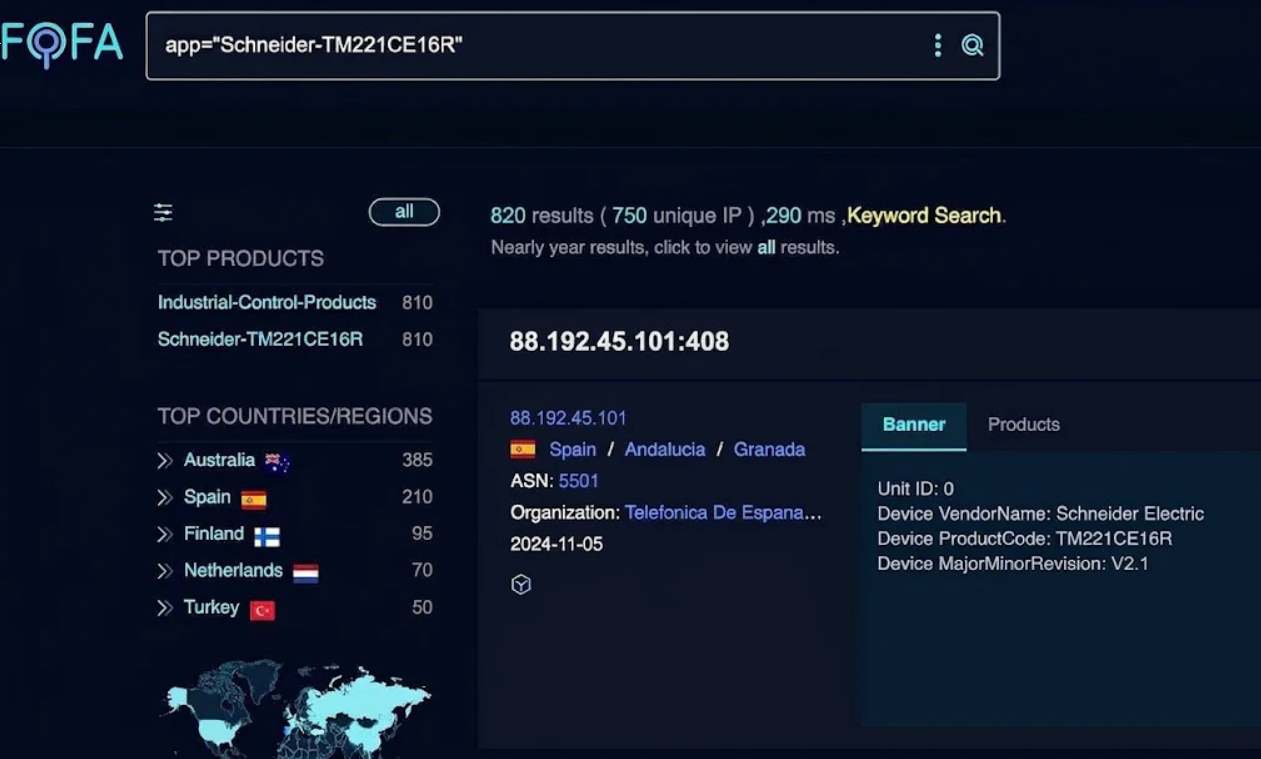
FOFA es un motor de búsqueda de dispositivos y servicios conectados a internet. Al igual que Shodan y Censys, indexa servicios de red públicamente observables y ofrece capacidades de búsqueda basadas en características como banners de servicios, respuestas HTTP, certificados y otros elementos de identificación.
Para un atacante que tiene como objetivo equipos industriales, esto cambia la economía del reconocimiento.
Sin plataformas de búsqueda de activos en internet, un operador tendría que identificar primero a las organizaciones, enumerar su infraestructura de red y después determinar qué dispositivos ejecutan software de administración relevante.
Con un motor de búsqueda de activos en internet, el operador puede comenzar directamente por los equipos.
Enfoque tradicional de selección de objetivos:
Organización
    |
    v
Infraestructura pública
    |
    v
Descubrimiento de red
    |
    v
Equipos industriales
Enfoque de selección de objetivos basado en equipos:
Firma de producto industrial
    |
    v
Búsqueda en internet
    |
    v
Interfaces de administración expuestas
    |
    v
Posibles objetivos
La interfaz de administración de un dispositivo puede revelar suficiente información para identificar a su fabricante, familia de productos o características de software.
Esto no significa automáticamente que el dispositivo sea vulnerable. Sí significa que el atacante ya ha reducido el universo de búsqueda.
El C4 francés identificó específicamente a FOFA como una herramienta utilizada para localizar los sistemas de refrigeración y señaló que la plataforma estaba asociada regularmente con la actividad operativa de Shahid Kaveh.
Por qué Modbus aparece en la investigación
Otro detalle importante tiene que ver con Modbus, un protocolo de comunicación industrial ampliamente utilizado por PLC, controladores y equipos de automatización.
Modbus permite que los dispositivos industriales intercambien información y comandos de control. En su implementación tradicional sobre TCP, normalmente opera a través del puerto 502.
Una computadora de supervisión puede utilizar Modbus para leer registros, obtener el estado de los equipos e interactuar con las funciones de control compatibles.
La investigación francesa descubrió que Shahid Kaveh tenía scripts para escanear, acceder y controlar equipos industriales fabricados por Schneider Electric, Siemens y Rockwell Automation, que databan al menos de junio de 2024.
En abril de 2026, se observó que el grupo realizaba un reconocimiento extensivo contra equipos Schneider Electric utilizando Modbus sobre TCP, puerto 502.
Esta actividad es particularmente relevante porque la misma investigación francesa identificó el ataque simultáneo contra equipos Schneider Electric instalados en pequeñas centrales hidroeléctricas.
El C4 vinculó esa actividad con la operación de refrigeración mediante infraestructura compartida y otros indicadores.
Sin embargo, existe una distinción técnica importante: el informe francés no establece que Modbus fuera el protocolo utilizado para manipular los controladores de refrigeración de los supermercados. El reconocimiento mediante Modbus se documentó contra los equipos industriales de Schneider Electric.
La atribución: Shahid Kaveh y sus operaciones de sabotaje industrial
El 9 de noviembre de 2026, Francia atribuyó formalmente los ataques de refrigeración de octubre a Shahid Kaveh, una unidad de operaciones cibernéticas que opera dentro del Centro Electrónico y Cibernético del IRGC.
La investigación francesa fue realizada por el Centre de Coordination des Crises Cyber (C4), un organismo interinstitucional que involucra a las siguientes entidades:
- ANSSI — Agencia Nacional de Ciberseguridad.
- COMCYBER — Comando Cibernético Militar francés.
- DGA — Dirección General de Armamento.
- DGSE — Dirección General de Seguridad Exterior.
- DGSI — Dirección General de Seguridad Interior.
La atribución no se basó únicamente en una declaración de responsabilidad publicada en internet.
El C4 publicó varios indicadores que conectan la operación con Shahid Kaveh.
Cuatro indicadores utilizados en la atribución
1. Infraestructura compartida
La infraestructura utilizada durante el ataque de refrigeración también se utilizó durante el mismo periodo para realizar reconocimiento contra equipos Schneider Electric.
2. Reconocimiento mediante FOFA
El informe francés identificó FOFA como una herramienta utilizada para localizar los sistemas de refrigeración y señaló su asociación histórica con las operaciones del grupo.
3. Amplificación propagandística
El ataque fue difundido en CyberbanNews, un medio de propaganda en línea asociado por las autoridades francesas con Shahid Kaveh, a partir del 13 de octubre de 2026.
Esto es relevante porque las operaciones cibernéticas vinculadas con Estados a veces utilizan identidades hacktivistas de cara al público para amplificar sus operaciones y crear una capa de separación entre los operadores y la actividad.
4. Rastros en idioma persa
Los investigadores identificaron rastros de farsi en la infraestructura del ataque.
Los elementos lingüísticos no constituyen por sí solos evidencia concluyente de nacionalidad o patrocinio estatal. Su importancia proviene de su correlación con otros indicadores técnicos y operativos.
En conjunto, las autoridades francesas consideraron que la evidencia era suficiente para atribuir la operación a Shahid Kaveh.
Las identidades públicas del grupo
Las autoridades francesas identificaron varias identidades en línea asociadas con Shahid Kaveh:
| Identidad | Función |
|---|---|
| CyberAveng3rs | Persona pública hacktivista |
| Soldiers of Solomon | Identidad pública |
| Mr. Soul | Identidad pública |
| Cyber Isnaad Front | Identidad pública |
| CyberbanNews | Medio de propaganda y comunicación |
Estas identidades son importantes porque una operación puede tener múltiples capas:
- La organización que realiza la operación técnica.
- La infraestructura utilizada para llevarla a cabo.
- La identidad pública que reclama la responsabilidad.
- Los canales de propaganda que amplifican el incidente.
Estas capas no deben tratarse como actores de amenazas independientes simplemente porque operen bajo nombres diferentes.
Una historia más larga de ataques contra sistemas de control industrial
El incidente de refrigeración no es un ejemplo aislado del interés de Shahid Kaveh en los entornos industriales.
La actividad histórica del grupo incluye operaciones contra intereses industriales israelíes y estadounidenses.
Noviembre de 2023: Controladores industriales Unitronics
En noviembre de 2023, la identidad CyberAveng3rs se atribuyó ataques contra controladores lógicos programables (PLC) de Unitronics.
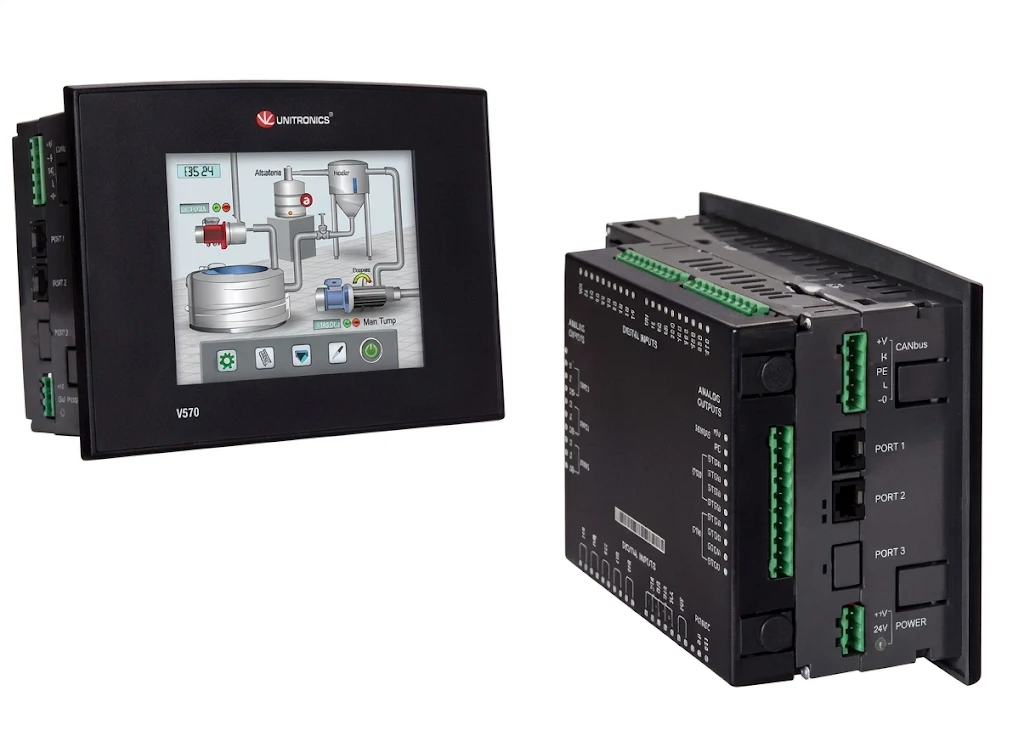
Unitronics fabrica equipos PLC y HMI utilizados en entornos industriales, incluidas infraestructuras de agua y aguas residuales.
Los incidentes demostraron las posibles consecuencias de exponer controladores industriales a internet, especialmente cuando existían mecanismos de autenticación débiles o contraseñas predeterminadas.
El gobierno estadounidense había advertido anteriormente sobre la actividad de CyberAveng3rs dirigida contra PLC Unitronics en instalaciones de agua y aguas residuales.
La importancia de esta operación histórica es que el grupo ya estaba asociado públicamente con sistemas de control industrial antes del incidente de refrigeración francés.
Marzo–abril de 2026: Sabotaje industrial dirigido contra intereses israelíes y estadounidenses
Según el informe del C4 francés, Shahid Kaveh se atribuyó una campaña de sabotaje a gran escala contra intereses israelíes y estadounidenses durante marzo y abril de 2026.
La campaña supuestamente incluyó equipos de control industrial, entre ellos sistemas de refrigeración en Israel.
Esto es particularmente relevante para la operación francesa porque demuestra que la infraestructura de refrigeración ya había aparecido anteriormente dentro del alcance de objetivos del grupo.
El grupo también disponía de scripts, que databan al menos de junio de 2024, para identificar e interactuar con equipos industriales de Schneider Electric, Siemens y Rockwell Automation.
Por lo tanto, el informe francés describe a un actor con un interés establecido en manipular equipos industriales, en lugar de un grupo cuyas capacidades se limitaran a la alteración de sitios web o a intrusiones convencionales de TI.
2 de noviembre: una segunda ola afecta los sistemas de refrigeración europeos
Menos de tres semanas después de la operación francesa, otra serie de incidentes interrumpió los sistemas de refrigeración de toda Europa.
Durante la noche del 1 al 2 de noviembre, minoristas de varios países reportaron temperaturas anormales en vitrinas refrigeradas y congeladores.
Las empresas afectadas incluyeron:
| País | Organizaciones / empresas reportadas como afectadas |
|---|---|
| Bélgica | Delhaize, Carrefour, Colruyt, Spar y negocios independientes |
| Suecia | ICA y Coop |
| Irlanda | SuperValu |
| Países Bajos | Múltiples negocios que utilizan sistemas de refrigeración administrados por Danfoss |
| Luxemburgo | Operaciones de Delhaize |
| Estonia | Selver |
| Finlandia | Reportes relacionados con supermercados K Group |
Reuters informó que algunos congeladores en Suecia alcanzaron los 50 °C. En Bélgica, Carrefour confirmó que 15 tiendas fueron afectadas, mientras que Delhaize reportó problemas en varias decenas de establecimientos.
Musgrave, propietaria de SuperValu, confirmó que los sistemas de refrigeración de 13 tiendas resultaron afectados.
Al menos un carnicero belga estimó pérdidas de aproximadamente 15,000 euros.
En Estonia, un proveedor de tecnología de refrigeración informó sobre el acceso no autorizado a una computadora que controlaba el sistema de refrigeración de un cliente. La temperatura fue elevada a aproximadamente 50 °C, pero el incidente se contuvo rápidamente.
Más de 100 establecimientos comerciales fueron afectados durante la segunda ola, aunque las cifras exactas varían entre los distintos reportes.
¿La segunda ola fue realizada por el mismo grupo iraní?
Aquí es donde la atribución se vuelve particularmente importante.
La segunda ola mostró similitudes con el incidente francés:
- Infraestructura objetivo similar.
- Manipulación remota de los parámetros de temperatura.
- Interrupción de los sistemas de refrigeración.
- Pérdidas de alimentos.
- Actividad relacionada con equipos de administración de refrigeración conectados a internet.
Censys también observó una amplia reducción de los sistemas Danfoss y Copeland/Dixell expuestos a internet a partir del 2 de noviembre.
Sin embargo, ni la similitud de los objetivos ni el momento de los ataques demuestran que el mismo actor de amenazas haya realizado ambas operaciones.
Reuters informó que los investigadores no habían establecido si los ataques de noviembre estaban relacionados con la operación francesa.
Posteriormente, Unit 42 informó que los grupos hacktivistas prorrusos NoName057(16) y Z-Pentest se atribuyeron la responsabilidad mediante publicaciones en Telegram del 3 de noviembre. Unit 42 describió esas afirmaciones como no verificadas.
Al 11 de noviembre, no existe una atribución pública concluyente de la segunda ola a Shahid Kaveh.
La atribución del gobierno francés corresponde a los ataques de octubre en Francia, no automáticamente a todos los incidentes posteriores de refrigeración en Europa.
Estados Unidos: fallas de refrigeración en comisariatos militares
La historia también se extiende más allá del comercio minorista europeo.
En agosto de 2026, varios comisariatos militares estadounidenses experimentaron fallas de refrigeración que provocaron el deterioro de alimentos.
Los incidentes afectaron al menos seis instalaciones, entre ellas:
- Fort Huachuca, Arizona.
- Fort Irwin, California.
- F.E. Warren Air Force Base, Wyoming.
- Naval Station Newport, Rhode Island.
- Columbus Air Force Base, Mississippi.
- Travis Air Force Base, California.
Otros reportes identificaron instalaciones adicionales afectadas.
En Fort Huachuca, la instalación informó públicamente que sus congeladores habían entrado en modo de deshielo, calentando los alimentos almacenados.
Inicialmente, los incidentes parecían ser fallas de los equipos. Sin embargo, la agrupación de fallas similares atrajo la atención de los investigadores militares.
Para el 29 de octubre, Reuters informó que los investigadores del Pentágono estaban tratando los incidentes como presuntos ciberataques.
La investigación involucró al Comando Cibernético de Estados Unidos y a organizaciones de investigación militar, incluida la División de Investigación Criminal del Ejército.
La investigación estadounidense no ha establecido públicamente quién fue responsable ni si los incidentes de agosto estaban relacionados con la campaña francesa.
El 5 de noviembre, el gobierno estadounidense intensificó su advertencia pública.
Se publicó una ficha informativa conjunta de:
- CISA.
- FBI.
- Departamento de Salud y Servicios Humanos.
- Departamento de Agricultura.
- Departamento de Transporte.
Las agencias describieron actividad cibernética maliciosa dirigida contra sistemas industriales de refrigeración y monitoreo de la cadena de frío a nivel mundial.
Identificaron específicamente tres posibles vectores de ataque:
- Omisión de autenticación.
- Inyección arbitraria de código.
- Configuraciones débiles.
También describieron la posibilidad de que los atacantes obligaran a los equipos de refrigeración a operar en ciclos continuos de calentamiento y deshielo, provocando pérdidas de inventario, riesgos para los equipos y posibles problemas de seguridad alimentaria.
Otro efecto identificado por las agencias fue una condición de denial-of-view (pérdida de visibilidad): la pérdida de visibilidad sobre las temperaturas reales de funcionamiento.
Este es un punto importante. Un atacante no necesariamente necesita desactivar por completo los equipos de refrigeración. Interferir con el sistema de monitoreo puede dificultar que los operadores determinen si la temperatura mostrada refleja las condiciones físicas reales.
La advertencia federal describió la amenaza como un riesgo para sectores de infraestructura crítica a nivel mundial, no solamente para los supermercados.
La escala de la exposición: miles de controladores siguen siendo visibles en internet
Después del incidente francés, varias empresas de ciberseguridad midieron la exposición a internet de las familias de controladores afectadas.
Sus hallazgos ofrecen una visión útil de la escala del problema subyacente.
Censys: reducción de 6,695 hosts expuestos a 3,124
Censys rastreó sistemas expuestos a internet que coincidían con las familias de productos Danfoss StoreView y Copeland/Dixell XWEB.
Sus mediciones mostraron:
Población mundial de controladores expuestos
| Familia de productos | 9 de octubre | 5 de noviembre |
|---|---|---|
| Danfoss StoreView | 3,004 | 708 |
| Copeland/Dixell XWEB | 3,708 | 2,420 |
La exposición observada disminuyó un 53 %.
Las dos familias de productos siguieron patrones de exposición diferentes.
La exposición de Danfoss StoreView disminuyó un 76 %, de 3,004 a 708 hosts.
La exposición de Copeland/Dixell XWEB disminuyó un 35 %, de 3,708 a 2,420 hosts.
La reducción de exposición en Francia fue particularmente drástica. Los hosts Danfoss StoreView en Francia disminuyeron de 1,841 a 497 entre el 13 y el 15 de octubre, y finalmente llegaron a 209 el 5 de noviembre.
Censys también observó una segunda reducción generalizada después del 2 de noviembre, que afectó a ambas familias de productos en múltiples países.
Las mediciones no establecen por qué desapareció cada dispositivo de los escaneos públicos. Algunos propietarios pudieron haber desconectado los equipos, restringido el acceso o cambiado las configuraciones de red. Otros simplemente pudieron haber dejado de estar disponibles temporalmente.
Unit 42: Estados Unidos encabeza su medición mundial de exposición
Palo Alto Networks Unit 42 realizó una investigación independiente utilizando Cortex Xpanse.
Entre el 5 y el 6 de noviembre, identificó más de 5,000 dispositivos expuestos a internet asociados con los fabricantes mencionados en la alerta del CERT francés.
Su distribución por país incluyó:
| País | Dispositivos expuestos |
|---|---|
| Estados Unidos | 740 |
| China | 625 |
| Italia | 370 |
| Alemania | 262 |
| Francia | 234 |
| España | 220 |
| Grecia | 177 |
| Turquía | 153 |
| Brasil | 137 |
Estados Unidos tuvo el mayor número observado en este conjunto de datos.
Unit 42 advirtió explícitamente que la exposición a internet no demuestra que los dispositivos estuvieran ejecutando firmware vulnerable ni que hubieran sido comprometidos.
Los resultados también demuestran que la tecnología afectada por la campaña francesa no está limitada geográficamente a Europa.
México y América Latina: 13 dispositivos expuestos en México
Una investigación independiente de la empresa chilena de ciberseguridad NIVEL4 Labs identificó 291 dispositivos relacionados con refrigeración expuestos a internet en América Latina.
La distribución fue la siguiente:
| País | Dispositivos expuestos |
|---|---|
| Brasil | 203 |
| Chile | 29 |
| Colombia | 18 |
| México | 13 |
| Argentina | 13 |
| Guatemala | 5 |
| Costa Rica | 2 |
| Panamá | 2 |
| Honduras | 2 |
| Nicaragua | 2 |
| República Dominicana | 1 |
| Perú | 1 |
Estos resultados representan una medición de exposición, no un conteo de intrusiones exitosas.
La investigación no estableció que los 13 dispositivos mexicanos fueran los mismos modelos de controladores comprometidos en Francia. Tampoco identificó víctimas confirmadas entre los supermercados mexicanos relacionadas con la campaña francesa.
La importancia del hallazgo es que la misma categoría general de equipos de administración de refrigeración accesibles de forma remota existe dentro de la superficie de ataque industrial expuesta a internet en América Latina.
La importancia más amplia: el sabotaje cibernético ya no requiere derribar toda una red industrial
Los incidentes de refrigeración ilustran una forma de sabotaje ciberfísico que puede llevarse a cabo sin que el atacante necesite interrumpir toda una organización.
El activo comprometido puede ser un controlador supervisor relativamente pequeño, pero el proceso físico que administra puede tener una importancia económica considerable.
Un ataque exitoso contra una interfaz de administración de refrigeración puede afectar:
- La temperatura de los alimentos almacenados.
- El funcionamiento de los compresores y resistencias de refrigeración.
- La integridad del monitoreo de la cadena de frío.
- La disponibilidad del inventario y la seguridad alimentaria.
- El estado físico de los equipos de refrigeración.
El mismo principio se aplica a otros entornos industriales.
Un controlador de administración de edificios puede influir en la calefacción, ventilación y aire acondicionado. Un controlador de tratamiento de agua puede afectar la dosificación de productos químicos y el bombeo. Un sistema de administración eléctrica puede influir en la distribución de energía. En cada caso, la interfaz digital está conectada a un proceso operativo.
La investigación francesa hace que esta preocupación sea aún más importante porque la misma infraestructura estuvo asociada con actividades de reconocimiento contra equipos Schneider Electric instalados en pequeñas centrales hidroeléctricas.
Por lo tanto, la campaña no puede entenderse exclusivamente como un ataque contra la tecnología de los supermercados. Forma parte de un patrón más amplio de interés en los sistemas de control industrial y la infraestructura física.
También existe una distinción entre la sofisticación técnica de un ataque y sus consecuencias operativas. No siempre se requiere un implante de malware complejo cuando una interfaz administrativa expuesta proporciona suficiente autoridad para modificar los parámetros operativos físicos.
La campaña contra los sistemas de refrigeración demuestra que una función de configuración relativamente común puede tener consecuencias que van mucho más allá de la computadora en la que se ejecuta.
El aspecto más revelador del incidente podría ser, en última instancia, la simplicidad del efecto físico. Los atacantes no necesitaron destruir la infraestructura de TI del supermercado. Necesitaron cambiar las instrucciones que recibían sus equipos de refrigeración.
Y cuando esos equipos siguieron las instrucciones, el daño pasó del entorno digital a la cadena de suministro física.
Es un conocido experto en seguridad móvil y análisis de malware. Estudió Ciencias de la Computación en la NYU y comenzó a trabajar como analista de seguridad cibernética en 2003. Trabaja activamente como experto en antimalware. También trabajó para empresas de seguridad como Kaspersky Lab. Su trabajo diario incluye investigar sobre nuevos incidentes de malware y ciberseguridad. También tiene un profundo nivel de conocimiento en seguridad móvil y vulnerabilidades móviles.